Analýza útok? pro experty (HACK4)
Tento kurz seznamuje ú?astníky s nejnov?jšími technikami v oboru analýzy a vyšet?ování po?íta?ových útok? a zajiš?ování d?kaz? o nich. Ú?astníci se nau?í shromaž?ovat pot?ebné d?kazy pro následné právní kroky a správné metody identifikace stop po kybernetickém napadení. Na školení jsou probírány moderní nástroje pro detekci stop po úto?nících i p?i použití anonymiza?ních postup?, metody následné obnovy zni?ených ?i poškozených dat, a vypracování záv?re?né zprávy v?etn? auditu pro prevenci podobných útok? v budoucnu.
| The course is included in the following categories: |
Bezpe?nost IT Sít? a sí?ové technologie → Bezpe?nost sítí Ostatní |
Difficulty of the course: expert
Course duration: 5 days
Contents of the course:
- Úvod
- Terminologie
- Zabezpe?ení pracovní stanice
- Windows z hlediska bezpe?nosti - Základy
- P?íkazový ?ádek Windows
- Powershell
- Uživatelé v systému Windows
- Registry
- Služby a plánova? úloh
- Autorun
- Do?asné adresá?e
- Nástroje PSExec, Netcat, Wireshark
- Logování
- Sociotechnika
- Fake mailery
- Volání a SMS z libovolného ?ísla
- Trendy - Makroviry, podvrhnutí zástupci, samorozbalovací archivy
- ukázka vytvo?ení trojského kon?
- Telefonický socialing - post?ehy z praxe
- Rubberducky - demonstrace reálných útok?
- BadUSB, USB Killer
- HW Keyloggery a Videologgery
- LAN Turtle a Bash Bunny
- Fyzická bezpe?nost
- Man in the Middle
- ARP Cache Poisoing
- Praktická demonstrace
- Bezpe?nost Windows - pokro?ilá témata
- Hesla ve Windows
- LM/NTML hashe - cracking a Pass the Hash
- LSA secrets - extrakce hesel
- Cached Credentials - extrakce hash? doménových uživatel?
- LSASS
- Extrakce p?ihlašovacích údaj? v ?itelné podob?
- Mimikatz
- Bezpe?nost Active Directory a Windows domén
- Metody kompromitace doménových administrátor?
- Ukázky z praxe
- Bezpe?nost Linuxu
- Hesla v Linuxu
- Extrakce hash? a cracking hesel
- Logování
- Steganografie
- Historie
- Moderní využití v?etn? p?íklad?
- Podprahová reklama
- Alternate Data Stream v NTFS systémech
- DoS a DDoS útoky
- Botnety a jejich vývoj
- Trendy
- Ekosystém Darknetu
- Anonymiza?ní sít?
- Deepnet a darknet
- TOR a jeho struktura
- Hidden Service - v?etn? reálných ukázek
- Black Market a jeho zboží a služby
- Drogy, zbran?, falešné bankovky, pasy, ...
- Praní špinavých Bitcoin?
- Útoky v síti TOR
- Deanonymizace uživatel?
- Deanonymizace poskytovatel? služeb
- Hacking Hidden Services
- Nejv?ší TOR a Bitcoin aféry
- Bezpe?nost WiFi sítí
- Hacking domácích WiFi sítí
- WEP, WPA/WPA2
- WPS
- Rogue AP
- Hacking podnickových WiFi sítí
- PEAP, EAP-TLS, LEAP, ...
- Denial of Service
- Hacking router? a p?ístupovách bod?
- Živé ukázky útok?
- Sí?ová bezpe?nost
- Zjišt?ní živých po?íta?? v síti
- Detekce a otev?ených port?
- Identifikace služeb a opera?ních systém?
- Hledání zranitelností a jejich exploitace
- Ukázka komere?ních Vulnerability Scanner?
- Živá ukázka exploitace opera?ního systému Windows
- Bezpe?nost webových aplikací
- OWASP Top 10, vyv?tlení a ukázka nejzávažnjších zranitelností webových aplikací
- Cross Site Scripting, SQL Injection, SQL Truncation, Code Execution, Auhtorization Bypass, Local File Inclusion
- Hackování eshop? a internetovch sout?ží
- Ukázka automatizovaných nástroj?
- Všechny zranitelnosti živ? demonstrovány na p?ipravené webové aplikaci
- Sociální sít? - Velký bratr a anonymita
- P?ehled sociálních sítí se zam??ením na Facebook
- Sb?r dat o uživatelích a stínové profily
- Facebook Graph API Explorer
- Možnost zneužití úto?níky
- Sociální inženýrství v??i uživatel?m internetového bankovnictví
- P?íklady reálných útoku na ?eské banky
- Phising
- Pharming
- Man in the Browser
- DNS
- Struktura systémy DNS, typy domén
- Národní domény zdarma
- Bezpe?nost mobilních telefon?
- Sb?r dat o uživatelích v systémech Android, Apple iOS a Windows Mobile
- Ukládání historie a zajímavé soubory
- SMS of Death
- Šifrování hovor?
- Vektory útoku na komunikaci
- Fyzická bezpe?nost
- Pattern vs PIN
- Smudge Attack
- Obcházení autentizace otiskem prstu
- Vyhledávání ve voln? dostupných zdrojích
- Zjiš?ování informací o jednotlivcích
- Význam metadat
- Využití vyhledáva?? a sociálních sítí
- Specializované weby a služby
- Zabezpe?ení bankomatu v praxi
- Popis HW a SW bankomat? používaných v ?R
- Popis zabezpe?ení a zranitelných míst
- Zkušenosti z reálných penetra?ních test? bankomat?
- SSL/TLS
- Zranitelnosti SSL/TLS - SWEET32, BEAST
- Ukázka hacku pomocí zranitelnosti Hearbleed
- Doporu?ená konfigurace
- Další zajímavé tipy z oblasti bezpe?nosti
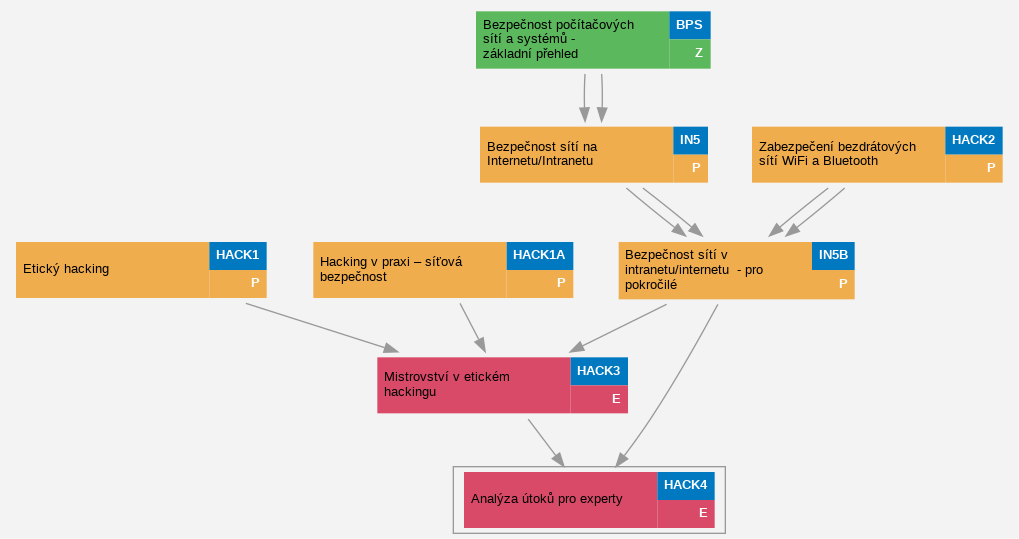
Expected knowledge: Znalosti a zkušenosti na úrovni doporu?ených p?edchozích kurz?
Time schedule: 9:00 - 17:00
Ú?astníci obdrží obsáhlý školicí materiál.Course dates:
Recommended previous and follow-up courses:
Recommended previous and follow-up courses