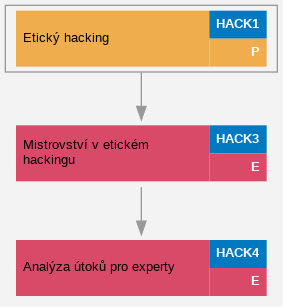
Etický hacking (HACK1)
Školení etického hackingu poskytuje poslucha??m p?ehled útok? používaných hackery a dále seznamuje poslucha?e s nej?ast?jšími bezpe?nostními hrozbami, kterým je t?eba jako administrátor p?edcházet. Dle zájm? poslucha?? m?že být školení zam??eno bu?to na produkty Microsoft, pop?. Linux.
| Kurz je zaĹ™azen v kategoriĂch: |
Bezpe?nost IT Sít? a sí?ové technologie → Bezpe?nost sítí Ostatní |
NĂĄroÄnost kurzu: pokroÄilĂ˝
DĂŠlka kurzu: 4 dny
NĂĄplĹˆ kurzu:
- Základní p?íkazy ve Windows pro práci s uživateli, procesy, sítí, službami a registrem. Analýza provozu p?íkazem netstat. Popis konfigura?ních soubor? a registr? souvisejících se sí?ovými službami.
- Základy použití analyzátoru sítí Ethereal/Wireshark a Network Monitor. Analýza protokol? TCP, UDP a IP. Zachycení hesla v síti. Analýza protokol? na linkové vrstv? nap?. CDP. Model klient-server v sítích. Zachycení a ukázka analýzy protokol? ARP,http, FTP, DNS a DHCP.RDP, IPSec, Skype a dalších. Použití filtr? ve Wireshark. Základy unix p?íkaz? pro práci v síti. Ukázka snifování v Linuxu. Zm?na MAC adresy ve Windows a v Linuxu.
- Úvod do etického hackingu. D?lení úto?ník? a jejich motivace. Možnosti získávání zpráv o cíli. Nástroje hacker? pro Linux a Windows. Základy inventarizace a použití skener? na sí?ové vrstv?. Ukázka r?zných druh? skener?. Použití skener? pro ohledání vyšších vrstev – amap, dsniff. Skenování netbiosu. Použití nástroje Cain&Abel pro detekci za?ízení.
- Specializované skenery a jejich použití pro kontrolu WWW server?. Odhalování sniffer? pomocí specializovaných nástroj? – PromiScan nebo sentinel. Použití nezávislých databází slabin a zranitelností. Možnosti inventarizace pomocí protokol? vyšších vrstev nap?. p?es LDAP, SNMP a další.
- Základy vir?, jejich d?lení a postup odstran?ní virové nákazy spojený s praktickou ukázkou. Použití nástroj? od sysinternals. Ov??ení a odstran?ní nákazy pomocí specializovaných antivirových nástroj?. Zp?soby manipulace jádra a pam?ti škodlivým kódem a rootkity. Seznámení s rootkity a postupy pro jejich identifikaci a odstran?ní. Použití trojan? pro ovládnutí systému. Praktické odstran?ní trojan? z opera?ního systému.
- Popis útok? na sí?ové vrstv?. Použití programu Cain & Abel pro odchytávání hesel a demonstraci útoku „Man in the middle“. Ukázka použití programu ettercap pro zachytávání hesel. Formy útok? na protokoly a služby konkrétn? DNS, ARP, http a další. Možnosti p?ímých útok? na sí?ová za?ízení primárn? s Cisco IOS. Ukázka DoS útok?, vyhladov?ní tabulky MAC adres atd.
- Obcházení firewall?, IDS a honeypot?. Možnosti logování b?žné a nestandardní aktivity. Zajišt?ní odezvy na nestandardní aktivitu v síti. Ukázka monitorovacích a detek?ních nástroj?. Demonstrace útok? na WWW a proxy servery. Kontrola zabezpe?ení Web serveru MS IIS 6 a 7. Možnosti narušení bezpe?nosti server? p?es dynamický kód – ActiveX. Chyby v implementaci Java Virtual Machine. Slabiny webovských prohlíže??.
- Ochrana vzdálených p?ístup? pomocí VPN a možné potenciální útoky. Možnosti zvýšení privilegií na vzdáleném systému a ukázka ovládnutí vzdáleného systému. Možnosti obrany proti technikám hacker? pomocí šifrování – SSL a IPSec a dalších speciálních technik – port cnocking.
- ?innosti provád?né po zjišt?ní napadení po?íta?e. Dohledávání aktivity úto?níka. Skrývání stop nelegální aktivity. Možnosti standardních prost?edk? bezpe?nostního auditu.
PĹ™edpoklĂĄdanĂŠ znalosti: Znalost práce s OS Windows, pop?. Linux. Základy sí?ových technologií TCP/IP.
Ú?astníci obdrží obsáhlý školicí materiál.TermĂny kurzu:
DoporuÄenĂŠ pĹ™edchozĂ a nĂĄvaznĂŠ kurzy: